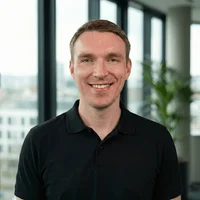
IT-Sicherheitsberater · Usable Security · KI-Sicherheit · Researcher am CISPA

Dr. Alexander Krause

IT-Sicherheit, strategisch gedacht, wissenschaftlich fundiert

CISPA Helmholtz-Zentrum Promotion in Informatik Publikationen bei USENIX Security, CCS und SOUPS

Dr. Alexander Krause spricht mit Headset und Presenter in der Hand

Leistungen

Wobei ich Sie unterstützen kann

Als Beispiel dient ein mittelständischer Betrieb, gezeichnet als Modell auf drei Ebenen: Organisation, Menschen und Technik. Beim Scrollen sehen Sie die vier Schritte einer Beratung und zu jedem das Dokument, das Sie danach in der Hand haben.

Schritt 1 von 4: Erstgespräch

Wir besprechen gemeinsam Ihre aktuelle Sicherheitslage und Ihren Bedarf. Darauf aufbauend erstelle ich Ihnen ein individuelles Angebot.

KurzbriefingBeispiel
Ziel
Wissen, wo der Betrieb angreifbar ist
Umfang
Technik, Menschen, Organisation
Rahmen
NIS2 und DSGVO
Danach
Angebot

Sicherheitskonzepte

Schritt 2 von 4: Ist-Aufnahme

  • Ist-Zustand-Analyse
  • BSI-Grundschutz & ISO 27001
  • Bedrohungsmodellierung

Systematische Erfassung Ihrer IT-Infrastruktur, bestehender Sicherheitsmaßnahmen und organisatorischer Prozesse, vor Ort oder remote.

Datenfluss-DiagrammBeispiel

Dazu: wer womit arbeitet, welche Regeln gelten, wo die Vertrauensgrenze liegt.

Mehr zu Sicherheitskonzepten

Abbildung, Zustand 1 von 4: Ist-Aufnahme. Das Modell öffnet sich. Senkrechte Linien zeigen, wer womit arbeitet und welche Regel dafür gilt; gestrichelt ist, was fehlt. Die Vertrauensgrenze trennt außen und innen. Drei Ebenen übereinander. Technik: eine externe Stelle, E-Mail, Anmeldung, Anwendung, Repository, Kundendaten und Backup. Menschen: Mitarbeitende, Entwicklung, IT-Betrieb und Geschäftsführung. Organisation: Richtlinien, Notfallplan, Zuständigkeiten, die Vorgaben aus NIS2 und DSGVO und eine fehlende Regel über dem Repository. Eine senkrechte Scheibe, die Vertrauensgrenze, schneidet alle Ebenen.

IT-Sicherheitsberatung

Schritt 3 von 4: Bedrohungsmodell

  • Strategische Sicherheitsberatung
  • NIS2- & DSGVO-Compliance
  • Risikobewertung & Maßnahmenplanung

Beratung zu IT-Sicherheit für Mittelstand und KMU: NIS2-Compliance, DSGVO-Anforderungen, Einführung eines ISMS nach ISO 27001. Neben der Technik berücksichtige ich auch den menschlichen Faktor.

Der Angriffspfad im Beispiel läuft in vier Schritten bis zu den Kundendaten. Jeder Schritt ist ein Befund, dazu kommt das ungeprüfte Backup.

RisikomatrixBeispiel

Wählen Sie einen Befund aus. Sie sehen dann seine Einstufung, die Stelle im Angriffspfad und die Maßnahme.

  1. Befund 1: Phishing

    Wahrscheinlichkeit hoch, Schadensausmaß mittel

    Im Angriffspfad: Schritt 1, die Phishing-Mail erreicht die Mitarbeitenden.

    Maßnahme: Mitarbeitende an echten Beispielen schulen und einen einfachen Meldeweg für verdächtige E-Mails einrichten.

    Leistung: Trainings & Workshops

  2. Befund 2: Kein zweiter Faktor

    Wahrscheinlichkeit hoch, Schadensausmaß hoch

    Im Angriffspfad: Schritt 2, die Anmeldung ohne zweiten Faktor.

    Maßnahme: Einen zweiten Faktor für alle Zugänge einführen und die Wiederherstellung so regeln, dass sie ihn nicht aushebelt.

    Leistung: Sicherheitskonzepte

  3. Befund 3: Zugangsdaten im Code

    Wahrscheinlichkeit mittel, Schadensausmaß hoch

    Im Angriffspfad: Schritt 3, die Zugangsdaten im Repository.

    Maßnahme: Die fehlende Regel für Zugangsdaten schreiben, Commits automatisch auf Schlüssel prüfen und gefundene Schlüssel austauschen.

    Leistung: Sicherheitskonzepte

  4. Befund 4: Zu weite Rechte

    Wahrscheinlichkeit mittel, Schadensausmaß mittel

    Im Angriffspfad: Schritt 4, der Zugriff auf die Kundendaten.

    Maßnahme: Zugriffsrechte auf das Nötige kürzen und regelmäßig prüfen, wer auf Kundendaten zugreift.

    Leistung: IT-Sicherheitsberatung

  5. Befund 5: Backup ungeprüft

    Wahrscheinlichkeit gering, Schadensausmaß hoch

    Im Angriffspfad: kein Schritt. Das Backup zählt erst, wenn ein Angriff gelingt und Daten wiederhergestellt werden müssen.

    Maßnahme: Die Wiederherstellung regelmäßig vollständig üben und das Ergebnis im Notfallplan festhalten.

    Leistung: IT-Sicherheitsberatung

Mehr zur IT-Sicherheitsberatung

Abbildung, Zustand 2 von 4: Bedrohungsmodell. In Petrol: der Angriffspfad mit den Schritten 1 bis 4. Danach schließt sich der Stapel, und die Befunde stehen in der Risikomatrix, eingeordnet nach Eintrittswahrscheinlichkeit und Schadensausmaß. Alle Einträge sind Beispiele. Das geöffnete Modell mit dem Angriffspfad: Er kommt von außen über die E-Mail zu den Mitarbeitenden (Schritt 1), zur Anmeldung (2), zum Repository (3) und zu den Kundendaten (4). Draufsicht auf den geschlossenen Stapel, auf dem obersten Bogen ein Raster aus drei mal drei Feldern, Achsen Eintrittswahrscheinlichkeit und Schadensausmaß. Fünf Befunde: 1 Phishing (Wahrscheinlichkeit hoch, Schadensausmaß mittel), 2 kein zweiter Faktor (hoch, hoch), 3 Zugangsdaten im Code (mittel, hoch), 4 zu weite Rechte (mittel, mittel), 5 Backup ungeprüft (gering, hoch).

Thema aus den Vorträgen

KI sicher einführen

Vorträge zu IT-Sicherheitsthemen wie Usable Security, KI in der Cybersicherheit oder sichere Softwareentwicklung. Inhalt und Tiefe stimme ich auf Ihr Publikum ab.

Ein KI-Assistent, der E-Mails liest, bringt einen zweiten Angriffspfad ins Bedrohungsmodell: Eine präparierte Nachricht schiebt ihm Anweisungen unter (Prompt Injection), und er gibt Daten nach außen. Vor der Einführung gehört geklärt, worauf er zugreifen darf.

Alle Vorträge und Themen

Abbildung, Zustand 3 von 4: KI-Assistent. Neu im Modell: ein KI-Assistent, den die Mitarbeitenden nutzen. In Petrol: Prompt Injection über eine E-Mail, danach Datenabfluss nach außen. Auf der Ebene Technik steht zwischen E-Mail und Anwendung ein KI-Assistent, den die Mitarbeitenden nutzen. Ein Pfad führt von außen über die E-Mail zum Assistenten und weiter zu den Kundendaten, ein zweiter vom Assistenten zurück nach außen.

Schritt 4 von 4: Maßnahmenplan

Sie erhalten einen detaillierten Maßnahmenkatalog mit klaren Verantwortlichkeiten, Zeitrahmen und geschätztem Aufwand.

MaßnahmenkatalogBeispiel
  1. Befund 2: Zweiter Faktor für alle Zugänge

    IT-Betrieb · sofort · Aufwand mittel

  2. Befund 3: Regel für Zugangsdaten, Schlüssel tauschen

    Entwicklung · sofort · Aufwand gering

  3. Zugriff des KI-Assistenten begrenzen

    IT-Betrieb · sofort · Aufwand gering

  4. Befund 1: Schulung und Meldeweg für Phishing

    Geschäftsführung · kurzfristig · Aufwand mittel

  5. Befund 4: Rechte auf das Nötige kürzen

    IT-Betrieb · kurzfristig · Aufwand gering

  6. Befund 5: Wiederherstellung üben

    IT-Betrieb · mittelfristig · Aufwand mittel

Abgesichert. Nach den Maßnahmen ist der Pfad unterbrochen. Die Anmeldung verlangt einen zweiten Faktor, für Zugangsdaten im Code gilt eine Regel, und der KI-Assistent kommt nur noch an die Daten, die er braucht.

In der Risikomatrix rückt jeder Befund nach unten, das Risiko sinkt. Ganz verschwinden die Befunde nicht: Ein Restrisiko bleibt, und es wird neu bewertet, wenn sich der Betrieb ändert.

Trainings & Workshops. Security-Awareness-Trainings für alle Mitarbeitenden (halbtägig), technische Deep-Dives für Entwickler (ganztägig), Führungskräfte-Briefings (2 bis 3 Stunden) und Hands-on-Workshops (ganztägig).

Mehr zu Trainings und Workshops

Wo steht Ihr Betrieb? Das Erstgespräch ist kostenlos.

Erstgespräch anfragen

Abbildung, Zustand 4 von 4: Abgesichert. Der Pfad ist unterbrochen: zweiter Faktor an der Anmeldung, die Regel für Zugangsdaten ist gesetzt, der Assistent kommt nicht mehr an die Kundendaten. Danach: die Befunde in der Matrix, jeder ist nach unten gerückt. Das Modell geöffnet. Der Angriffspfad bricht nach der Anmeldung ab, dort steht der zweite Faktor. Die fehlende Regel ist jetzt durchgezogen gezeichnet: die Regel für Zugangsdaten. Der Weg vom KI-Assistenten zu den Kundendaten ist ebenfalls unterbrochen. Die Mitarbeitenden sind markiert: Security-Awareness. Draufsicht auf die Risikomatrix nach den Maßnahmen. Jeder Befund ist nach unten gerückt, an der alten Stelle bleibt ein blasser Punkt. Alle fünf liegen jetzt außerhalb der hervorgehobenen Felder: Das Risiko ist bei jedem gesunken, ein Restrisiko bleibt.

Die Leistungen im Einzelnen

Zu jeder Leistung gibt es eine eigene Seite, mit Ablauf und häufigen Fragen.

  • IT-Sicherheitsberatung

    Beratung zu IT-Sicherheit für Mittelstand und KMU: NIS2-Compliance, DSGVO-Anforderungen, Einführung eines ISMS nach ISO 27001. Neben der Technik berücksichtige ich auch den menschlichen Faktor.

  • Sicherheitskonzepte

    Ich erstelle IT-Sicherheitskonzepte: Ist-Zustand-Analyse, Bedrohungsmodellierung, konkrete Handlungsempfehlungen. Orientiert an BSI-Grundschutz und ISO 27001, mit besonderem Blick auf Entwickler-Workflows, Authentifizierung und Secret Management.

  • Vorträge

    Vorträge zu IT-Sicherheitsthemen wie Usable Security, KI in der Cybersicherheit oder sichere Softwareentwicklung. Inhalt und Tiefe stimme ich auf Ihr Publikum ab.

  • Trainings & Workshops

    Schulungen und Workshops zu IT-Sicherheit: Security-Awareness für das gesamte Team oder technische Deep-Dives für Entwickler. Formate und Inhalte passe ich an das Vorwissen Ihres Teams an.

Publikationen

Ausgewählte wissenschaftliche Veröffentlichungen

2026

  1. An Analysis of the Security, Usability, and Automation Capabilities of Password Update Processes on Top-Ranked Websites

    SOUPS 2026 (CORE rank A)

    Alexander Krause, Jacques Suray, Lea Schmüser, Marten Oltrogge, Oliver Wiese, Maximilian Golla, Sascha Fahl

  2. SoK: Another Arms Race – 20 Years of (Anti-⁠)Cheating in Video Games

    USENIX Security 2026 (CORE rank A*)

    Philip Klostermeyer, Jan-Ulrich Holtgrave, Jacques Suray, Anne Vonderheide, Nicolas Lodzig, Niklas Busch, Alexander Krause, Jan H. Klemmer, Marten Oltrogge, Sascha Fahl

  3. Der regulatorische Rahmen für Code Secret Leakage — Perspektiven aus IT-Sicherheit und Compliance

    Datenschutz und Datensicherheit – DuD

    Niklas Krause, Alexander Krause

2025

  1. "That's my perspective from 30 years of doing this": An Interview Study on Practices, Experiences, and Challenges of Updating Cryptographic Code

    USENIX Security 2025 (CORE rank A*)

    Alexander Krause, Harjot Kaur, Jan H. Klemmer, Oliver Wiese, Sascha Fahl

  2. Human Factors on Secret Security: Case Studies on Code Secret Leakage, Cryptographic Updates, and Password Update Procedures

    Dissertation

    Alexander Krause

2024

  1. Skipping the Security Side Quests: A Qualitative Study on Security Practices and Challenges in Game Development

    CCS 2024 (CORE rank A*)

    Philip Klostermeyer, Sabrina Klivan, Sandra Höltervennhoff, Alexander Krause, Niklas Busch, Sascha Fahl

2023

  1. "We've Disabled MFA for You": An Evaluation of the Security and Usability of Multi-Factor Authentication Recovery Deployments

    CCS 2023 (CORE rank A*)

    Sabrina Klivan, Sandra Höltervennhoff, Nicolas Huaman, Alexander Krause, Lucy Simko, Yasemin Acar, Sascha Fahl

  2. Pushed by Accident: A Mixed-Methods Study on Strategies of Handling Secret Information in Source Code Repositories

    USENIX Security 2023 (CORE rank A*)

    Alexander Krause, Jan H. Klemmer, Nicolas Huaman, Dominik Wermke, Yasemin Acar, Sascha Fahl

2022

  1. If You Can't Get Them to the Lab: Evaluating a Virtual Study Environment with Security Information Workers

    SOUPS 2022 (CORE rank A)

    Nicolas Huaman, Alexander Krause, Dominik Wermke, Jan H. Klemmer, Christian Stransky, Yasemin Acar, Sascha Fahl

CORE ist ein Ranking für Informatik-Konferenzen. A* ist die höchste Stufe, A die zweithöchste.

Vorträge

Dr. Alexander Krause steht vor der Leinwand und spricht zum Publikum

Eingeladene und öffentliche Vorträge, unter anderem für Verbände, Kammern und die Wirtschafts­förderung.

Darunter:
  • Zentralverband des Deutschen Handwerks (ZDH)
  • TU Braunschweig
  • Handelskammer Hamburg
  • Wirtschaftsförderung Region Hannover

Alle Vorträge anzeigenMappe für Veranstalter und Auftraggeber

Dr. Alexander Krause

Über mich

Ich bin selbständiger IT-Sicherheitsberater und unterstütze Unternehmen mit Beratung, Sicherheitskonzepten, Vorträgen und Trainings. Parallel dazu forsche ich am CISPA Helmholtz-Zentrum für Informationssicherheit und an der Leibniz Universität Hannover in der Forschungsgruppe TeamUSEC zu Usable Security und Privacy. Meinen Master in Informatik habe ich 2021 mit Auszeichnung (1,0), meine Promotion in Informatik 2025 mit sehr gut (1,0) abgeschlossen.

Dr. Alexander Krause IT-Sicherheitsberater · Researcher am CISPA

Kennzahlen und Ausbildung

6+
Jahre Sicherheits­forschung
9
Publika­tionen
A*
Top-Konferenzen (höchste CORE-Stufe)
2025
Dr. rer. nat. in Informatik – IT-SicherheitLeibniz Universität Hannover
2021
M.Sc. in InformatikLeibniz Universität Hannover
2019
B.Sc. in Technische InformatikLeibniz Universität Hannover

Erfahrung Bio-Generator

Häufige Fragen

Antworten auf häufige Fragen zur IT-Sicherheitsberatung

Für wen eignet sich eine IT-Sicherheitsberatung?

Vor allem für kleine und mittlere Unternehmen, die oft keine eigene Sicherheitsabteilung haben. Besonders profitieren Organisationen, die sensible Daten verarbeiten. Da Datenschutz und IT-Sicherheit zusammengehören, fließen regulatorische Anforderungen wie NIS2 und DSGVO immer mit ein.

Wie läuft ein Erstgespräch ab?

Das Erstgespräch ist kostenlos. Wir besprechen gemeinsam Ihre aktuelle Sicherheitslage und Ihren Bedarf. Darauf aufbauend erstelle ich Ihnen ein individuelles Angebot. Die anschließende Beratung, Risikoanalysen, Sicherheitskonzepte und konkrete Handlungsempfehlungen sind kostenpflichtig.

Unterstützen Sie bei NIS2-Compliance?

Ja, NIS2-Compliance ist ein Schwerpunkt meiner Beratung. Ich unterstütze bei der Einordnung, ob Ihr Unternehmen unter die NIS2-Richtlinie fällt, bei der Gap-Analyse bestehender Maßnahmen und bei der Erstellung eines Maßnahmenplans. Die Beratung deckt die technischen Anforderungen und die organisatorischen Pflichten nach dem NIS2-Umsetzungsgesetz ab.

Welche Themen decken Ihre Vorträge ab?

Typische Themen sind Usable Security, KI in der Cybersicherheit und sichere Softwareentwicklung. Ich passe jeden Vortrag an das Publikum an und stütze mich dabei auf aktuelle, peer-reviewte Studien. Sprechen Sie mich an, wenn Sie ein konkretes Thema im Kopf haben.

Was kostet eine IT-Sicherheitsberatung?

Die Kosten richten sich nach Umfang und Komplexität des Projekts. Nach einem kostenlosen Erstgespräch erstelle ich Ihnen ein individuelles Angebot. Kontaktieren Sie mich für eine unverbindliche Anfrage.

Bieten Sie auch Remote-Beratung an?

Ja, Beratung ist deutschlandweit sowohl vor Ort als auch remote verfügbar. Workshops und Trainings können hybrid durchgeführt werden, je nach Bedarf Ihres Teams. Kunden in Hannover, Braunschweig, Bremen und Hamburg berate ich auch gerne persönlich.

Führen Sie auch Penetrationstests durch?

Nein, Penetrationstests biete ich nicht selbst an. Mein Schwerpunkt liegt auf strategischer Beratung, Sicherheitskonzepten und dem menschlichen Faktor. Ich berate Sie aber gerne dazu, welcher Umfang an Penetrationstests oder Red Teaming für Ihre Situation sinnvoll ist, und unterstütze bei der Ausschreibung, der Auswahl eines spezialisierten Anbieters und der Einordnung der Ergebnisse in Ihren Maßnahmenplan.

Was unterscheidet Ihre Beratung von anderen Anbietern?

Ich forsche am CISPA Helmholtz-Zentrum für Informationssicherheit zu realen Sicherheitsproblemen und bringe diese Erkenntnisse direkt in die Beratung ein. Die Empfehlungen basieren auf peer-reviewten Studien, nicht auf generischen Checklisten.

Kontakt

Lassen Sie uns über Ihr Projekt sprechen

Ich freue mich auf Ihre Anfrage. Schreiben Sie mir eine E-Mail und wir finden einen Termin. In der Regel antworte ich innerhalb von 24 Stunden.

E-Mail schreiben
Standort
Hannover, Niedersachsen, Deutschland
Cookies
keine · Nachprüfen

Referenzen

Erfolgreiche Zusammenarbeit mit ausgewählten Kunden und Partnern.